ปัญญาประดิษฐ์ได้กลายเป็นส่วนหนึ่งของการดำเนินธุรกิจในชีวิตประจำวัน พนักงานนำ AI มาใช้ในการเขียนข้อความวิเคราะห์ข้อมูล หรือพัฒนาซอฟต์แวร์ บางครั้งเป็นการใช้งานที่ได้รับอนุญาตอย่างเป็นทางการ แต่บางครั้งก็เกิดขึ้นโดยไม่มีการควบคุมในลักษณะของ “Shadow IT” ขณะเดียวกัน ระบบ AI ก็กำลังเปลี่ยนจากเครื่องมือที่ทำหน้าที่สนับสนุนผู้ใช้งาน ไปสู่ “AI Agent” ที่สามารถดำเนินการตามเป้าหมายและจัดการกระบวนการทางธุรกิจทั้งหมดได้ด้วยตนเอง
ด้วยเหตุนี้ AI จึงไม่ใช่เพียงประเด็นด้านเทคโนโลยีสารสนเทศอีกต่อไป ผลลัพธ์ที่ไม่ถูกต้อง การรั่วไหลของข้อมูล การประมวลผลข้อมูลส่วนบุคคล และการดำเนินการโดยอัตโนมัติ ล้วนก่อให้เกิดคำถามใหม่เกี่ยวกับความรับผิดและการกำกับดูแล ทำให้บริษัทที่ดำเนินธุรกิจในหลายประเทศมีความท้าทายเพิ่มเติม เนื่องจากระบบที่พัฒนาหรือจัดซื้อจากส่วนกลางอาจอยู่ภายใต้กฎเกณฑ์ที่แตกต่างกัน ขึ้นอยู่กับประเทศที่นำระบบนั้นไปใช้งาน
EU AI Act เป็นเพียงเข็มทิศ ไม่ใช่มาตรฐานเดียวที่ใช้ได้ทั่วโลก
EU AI Act เป็นกฎหมายด้านความปลอดภัยของผลิตภัณฑ์และกฎระเบียบที่กำหนดมาตรฐานอย่างครอบคลุมโดยอาศัยแนวทางตามระดับความเสี่ยง ในฐานะหนึ่งในกฎหมาย AI ฉบับแรก ๆ กฎหมายดังกล่าวได้วางหลักเกณฑ์เกี่ยวกับการจัดระดับความเสี่ยง คุณภาพของข้อมูล การจัดทำเอกสาร ความโปร่งใส การกำกับดูแลโดยมนุษย์ และความมั่นคงปลอดภัยทางเทคนิค ด้วยเหตุนี้ บริษัทจำนวนมากจึงนำ EU AI Act มาใช้เป็นกรอบอ้างอิงสำหรับการกำกับดูแล AI ในระดับกลุ่มบริษัท
อย่างไรก็ตาม การใช้ EU AI Act เป็นกรอบอ้างอิงเพียงอย่างเดียวยังไม่สามารถแก้ปัญหาด้านการปฏิบัติตามกฎหมายระหว่างประเทศได้ ปัจจุบันหลายประเทศเริ่มออกกฎหมาย แนวปฏิบัติ หรือข้อกำหนดเฉพาะอุตสาหกรรมเกี่ยวกับ AI ของตนเอง แม้กฎเกณฑ์เหล่านี้มักกล่าวถึงประเด็นพื้นฐานที่คล้ายคลึงกัน แต่ก็อาจแตกต่างกันในด้านขอบเขตการบังคับใช้ การจัดประเภทความเสี่ยง และหน้าที่ที่ผู้ประกอบการต้องปฏิบัติ
ตัวอย่างเช่น กฎหมายของบางประเทศอาจกำหนดหน้าที่เพิ่มเติมเกี่ยวกับความโปร่งใสหรือการขึ้นทะเบียน ซึ่งกำหนดให้ต้องมีผู้แทนในประเทศ หรือกำหนดเงื่อนไขเกี่ยวกับการจัดเก็บและประมวลผลข้อมูลภายในประเทศ
ความแตกต่างดังกล่าวทำให้การบริหารจัดการภายในกลุ่มบริษัทมีความซับซ้อนมากขึ้น ระบบ AI ควรได้รับการดำเนินงานอย่างเป็นมาตรฐานเดียวกันมากที่สุดเท่าที่จะเป็นไปได้ แต่ในขณะเดียวกันก็ต้องปฏิบัติตามข้อกำหนดเฉพาะของแต่ละประเทศ การจัดทำโครงการ Compliance แยกใหม่สำหรับกฎหมายทุกฉบับจึงไม่ใช่แนวทางที่มีประสิทธิภาพและไม่สามารถขยายผลได้ในระยะยาว
ประเทศไทยในฐานะตัวอย่างของความหลากหลายด้านกฎระเบียบ
ประเทศไทยเป็นตัวอย่างที่แสดงให้เห็นว่า กฎหมายภายในประเทศสามารถรับแนวคิดจากมาตรฐานสากลมาใช้ ขณะเดียวกันก็กำหนดประเด็นสำคัญของตนเองได้เช่นกัน ร่างกฎหมาย AI ของไทยที่เผยแพร่ในเดือนกรกฎาคม 2026 ใช้แนวทางการกำกับดูแลตามระดับความเสี่ยง โดยกำหนดประเภทของการใช้งานที่ต้องห้าม ระบบที่มีความเสี่ยงสูง และระบบที่อยู่ภายใต้หน้าที่เฉพาะด้านความโปร่งใส
ร่างกฎหมายดังกล่าวยังมีวัตถุประสงค์ให้ครอบคลุมถึงระบบที่พัฒนาหรือดำเนินงานอยู่นอกประเทศไทย หากระบบนั้นส่งผลกระทบต่อบุคคลที่อยู่ในประเทศไทย
นอกเหนือจากข้อกำหนดด้านการบริหารความเสี่ยง การจัดทำเอกสาร และการกำกับดูแลโดยมนุษย์แล้ว ร่างกฎหมายยังมีข้อกำหนดบางประการที่สะท้อนลักษณะเฉพาะภายในประเทศ เช่น การแต่งตั้งผู้ประสานงานหรือผู้แทนในประเทศไทย หน้าที่ในการเปิดเผยเนื้อหาที่สร้างโดย AI การจัดเก็บข้อมูลภายในประเทศ และข้อกำหนดทางสัญญาที่อาจเป็นภาคบังคับสำหรับบริการที่จัดหาให้แก่หน่วยงานของรัฐหรือโครงสร้างพื้นฐานที่สำคัญ
มาตรการบังคับใช้ตามร่างกฎหมายไม่ได้มีเพียงค่าปรับเท่านั้น แต่ยังอาจรวมถึงการระงับการใช้งาน การเรียกคืน หรือการปิดกั้นระบบ AI
ตัวอย่างนี้สะท้อนให้เห็นถึงปัญหาหลักอย่างชัดเจน บริษัทสวิสแห่งหนึ่งอาจใช้ระบบ AI เดียวกันในประเทศสวิตเซอร์แลนด์สหภาพยุโรป และประเทศไทย ในทางเทคนิค ระบบและรูปแบบการใช้งานอาจแทบไม่แตกต่างกัน และข้อกำหนดทางกฎหมายก็อาจมีแนวคิดพื้นฐานคล้ายคลึงกัน แต่ไม่ได้เหมือนกันทั้งหมด
การกำกับดูแล AI ในระดับกลุ่มบริษัทในฐานะชั้นฐาน
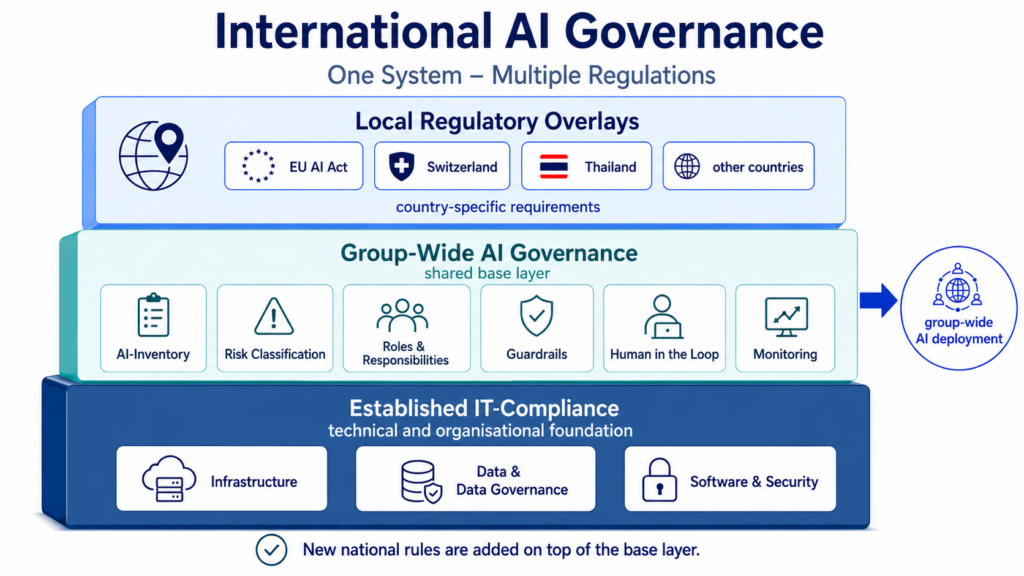
คำตอบสำหรับความหลากหลายของกฎระเบียบเหล่านี้ คือการสร้างระบบกำกับดูแล AI ที่มีความมั่นคงและใช้ร่วมกันได้ทั้งกลุ่มบริษัท ระบบดังกล่าวทำหน้าที่เป็น ชั้นพื้นฐาน หรือ Base Layer ที่กำหนดมาตรฐานขั้นต่ำซึ่งทุกบริษัทในกลุ่มต้องปฏิบัติตาม จากนั้นจึงเพิ่มเติมข้อกำหนดเฉพาะของแต่ละประเทศเป็นชั้นกฎระเบียบอีกระดับหนึ่ง
ชั้นพื้นฐานจะกำหนดวิธีการบันทึก จัดประเภท จัดซื้อ อนุมัติ ติดตาม และยุติการใช้งานระบบ AI ทั่วทั้งกลุ่มบริษัท นอกจากนี้ยังต้องมีการกำหนดหน้าที่และความรับผิดชอบอย่างชัดเจนระหว่างฝ่ายบริหาร ฝ่าย IT ฝ่ายคุ้มครองข้อมูล ฝ่ายกฎหมายฝ่าย Compliance และหน่วยงานธุรกิจที่เกี่ยวข้อง
เมื่อมีกฎหมายฉบับใหม่ในประเทศใดประเทศหนึ่ง บริษัทจะต้องประเมินว่ามาตรการควบคุมที่มีอยู่ครอบคลุมเพียงพอแล้วหรือไม่ และจำเป็นต้องเพิ่มมาตรการเฉพาะในประเทศนั้นในด้านใดบ้าง
การกำกับดูแลในระดับกลุ่มบริษัทจึงไม่ได้เข้ามาแทนที่การตรวจสอบกฎหมายท้องถิ่น แต่ช่วยป้องกันไม่ให้บริษัทต้องเริ่มต้นวางระบบใหม่ทั้งหมดทุกครั้งที่มีกฎระเบียบฉบับใหม่เกิดขึ้น
ใช้กระบวนการ IT ที่ผ่านการพิสูจน์แล้วเป็นจุดเริ่มต้น
เส้นทางสู่การปฏิบัติตามกฎหมายเกี่ยวกับ AI ไม่ได้เริ่มต้นจากศูนย์ แต่ต้องต่อยอดจากระบบ IT Compliance ที่มีอยู่เดิมเพราะโดยพื้นฐานแล้ว ระบบ AI ทุกระบบก็คือซอฟต์แวร์ที่ทำงานอยู่บนโครงสร้างพื้นฐานทางเทคนิค ประมวลผลข้อมูล และเชื่อมต่อกับระบบอื่น ๆ
ดังนั้น กลไกพื้นฐานที่ใช้ตรวจสอบการนำซอฟต์แวร์ทั่วไปเข้ามาใช้ในองค์กรจึงยังคงต้องนำมาใช้กับระบบ AI เป็นลำดับแรก
บริษัทที่มีกระบวนการเกี่ยวกับการจัดซื้อซอฟต์แวร์ ความมั่นคงปลอดภัยของข้อมูล การบริหารสิทธิ์การเข้าถึง และการกำกับดูแลข้อมูลอยู่แล้ว สามารถใช้กระบวนการเหล่านี้เป็นรากฐาน และเพิ่มเติมข้อกำหนดที่เกี่ยวข้องกับ AI เข้าไปโดยเฉพาะ
แต่หากบริษัทยังไม่มีรากฐานดังกล่าว หรือกระบวนการที่มีอยู่ยังไม่ได้รับการจัดทำเป็นเอกสารอย่างเพียงพอ บริษัทจำเป็นต้องจัดการงานพื้นฐานเหล่านี้ให้เรียบร้อยเสียก่อน
คำถามทางกฎหมายใหม่ ๆ ที่ซับซ้อนมากขึ้นจากการใช้งาน AI ไม่สามารถตอบได้อย่างน่าเชื่อถือ หากบริษัทยังไม่สามารถระบุได้อย่างชัดเจนว่าข้อมูลถูกจัดเก็บไว้ที่ใด ใครมีสิทธิ์เข้าถึงข้อมูล หรือซอฟต์แวร์ที่องค์กรใช้งานอยู่ก่อให้เกิดความเสี่ยงประเภทใดบ้าง
ด้วยเหตุนี้ การประเมินพื้นฐานจึงยังคงต้องครอบคลุมองค์ประกอบด้าน IT แบบดั้งเดิม ดังต่อไปนี้
- โครงสร้างพื้นฐาน: ระบบ AI และข้อมูลถูกประมวลผลหรือจัดเก็บไว้ที่ใด บริษัทใช้บริการ Cloud หรือศูนย์ข้อมูลของตนเอง ระบบตั้งอยู่ในประเทศใด และผู้ให้บริการหรือบริษัทใดในกลุ่มได้รับสิทธิ์เข้าถึงระบบ
- ข้อมูลและฐานข้อมูล: ข้อมูลที่นำมาประมวลผลมีคุณภาพ แหล่งที่มา และฐานกฎหมายอย่างไร สามารถใช้ข้อมูลเพื่อวัตถุประสงค์ใดได้บ้าง สำหรับระบบ AI ยังต้องตรวจสอบเพิ่มเติมว่าข้อมูลถูกนำไปใช้ในการฝึกโมเดล การปรับแต่งโมเดล หรือการพัฒนาและปรับปรุงโมเดลหรือไม่
- ซอฟต์แวร์และแอปพลิเคชัน: ระบบก่อให้เกิดความเสี่ยงด้านกฎหมายและความมั่นคงปลอดภัยอย่างไร เป็นระบบแบบSoftware as a Service หรือเป็นระบบที่ติดตั้งภายในองค์กร ระบบได้รับสิทธิ์เข้าถึงระดับใด และสามารถเรียกดู แก้ไขหรือส่งต่อข้อมูลประเภทใดได้บ้าง
เมื่อองค์ประกอบเหล่านี้ได้รับการตรวจสอบและจัดทำเอกสารอย่างเหมาะสมแล้ว จึงเริ่มการประเมินด้าน AI Compliance โดยเฉพาะได้
ดังนั้น การประเมินด้าน IT ที่มีอยู่เดิมจึงไม่ได้ถูกแทนที่ แต่ AI Compliance จะถูกเพิ่มเข้าไปเป็นชั้นการประเมินอีกระดับหนึ่ง
AI Compliance
ชั้นการประเมินด้าน AI จะถูกวางไว้บนรากฐานด้าน IT โดยเฉพาะอย่างยิ่ง ชั้นใหม่นี้ทำให้เกิดมิติของความเสี่ยงเพิ่มเติมสองประการ
ประการแรก AI สามารถสร้างข้อมูลหรือผลลัพธ์ใหม่ที่บางครั้งไม่สามารถคาดการณ์ได้ล่วงหน้า ตัวอย่างเช่น หากฝ่ายทรัพยากรบุคคลใช้ AI เพื่อคัดกรองใบสมัครงานเบื้องต้น ระบบจะสร้างคำแนะนำหรือผลการประเมินขึ้นมา จากนั้นบริษัทต้องตรวจสอบว่า การปฏิเสธผู้สมัครโดยอัตโนมัติตามคำแนะนำดังกล่าวละเมิดกฎหมายแรงงานหรือกฎหมายคุ้มครองข้อมูลส่วนบุคคลหรือไม่ นอกจากนี้ ยังต้องประเมินว่าระบบอาจถูกชักจูงหรือแทรกแซงผ่าน Prompt Injection ข้อมูลที่ไม่เหมาะสม หรืออคติของอัลกอริทึมได้หรือไม่
ประการที่สอง ระบบ AI มีระดับความเป็นอิสระในการทำงานเพิ่มมากขึ้น AI ไม่ได้ทำหน้าที่เพียงสร้างข้อมูลอีกต่อไป แต่อาจทำงานในฐานะ “AI Agent” และเข้าไปดำเนินการในกระบวนการทางธุรกิจได้โดยอัตโนมัติ
AI Agent ที่ดำเนินงานอย่างเป็นอิสระก่อให้เกิดความเสี่ยงด้านความรับผิดรูปแบบใหม่ แตกต่างจากเครื่องมือทั่วไป ระบบเหล่านี้สามารถดำเนินการที่มีผลทางกฎหมายและการกระทำดังกล่าวอาจถูกถือว่าเป็นการกระทำของบริษัท ในทุกขั้นตอนจึงอาจไม่มีมนุษย์อยู่ระหว่างระบบกับบุคคลภายนอกอีกต่อไป สถานการณ์เช่นนี้จำเป็นต้องมีกฎเกณฑ์และมาตรการควบคุมเพิ่มเติม
ตัวอย่างในทางปฏิบัติ คือ AI Agent สำหรับการจัดซื้อที่สามารถบริหารสินค้าคงคลังของบริษัทได้ เนื่องจากระบบสามารถตัดสินใจได้ด้วยตนเอง จึงจำเป็นต้องกำหนดกรอบควบคุมทั้งทางเทคนิคและทางองค์กรไว้อย่างชัดเจน
ตัวอย่างเช่น บริษัทอาจอนุญาตให้ AI Agent สั่งซื้อสินค้าได้เฉพาะจากผู้ขายที่ผ่านการอนุมัติ และเฉพาะสินค้าที่อยู่ในรายการที่กำหนดไว้เท่านั้น นอกจากนี้ อาจกำหนดวงเงินสูงสุดสำหรับการสั่งซื้อ หากรายการใดมีมูลค่าเกินวงเงินดังกล่าวระบบจะต้องขออนุมัติจากบุคคลก่อนดำเนินการ
มาตรการเช่นนี้อาจไม่สามารถขจัดความผิดพลาดได้ทั้งหมด แต่สามารถจำกัดขอบเขตของความเสียหายที่อาจเกิดขึ้นได้
ในบริบทระหว่างประเทศ บริษัทยังต้องพิจารณาเพิ่มเติมว่า AI Agent ควรได้รับอำนาจในระดับเดียวกันในทุกประเทศหรือไม่บริษัทใดในกลุ่มถือเป็นผู้กระทำการในทางกฎหมาย และกฎหมายท้องถิ่นกำหนดให้ต้องใช้มาตรการควบคุมที่เข้มงวดยิ่งขึ้นหรือไม่
ลักษณะที่เปลี่ยนแปลงตลอดเวลาของ AI ทำให้ Compliance ต้องเป็นกระบวนการต่อเนื่อง
ความท้าทายที่สำคัญที่สุดไม่ได้อยู่ที่การประเมินระบบในครั้งแรก แต่อยู่ที่การนำแนวทาง Compliance ซึ่งในอดีตมีลักษณะค่อนข้างคงที่ มาปรับใช้กับเทคโนโลยีที่เปลี่ยนแปลงอยู่ตลอดเวลา
โมเดลอาจได้รับการอัปเดต System Prompt อาจถูกแก้ไข แหล่งข้อมูลใหม่อาจถูกเชื่อมต่อเข้ากับระบบ และฟังก์ชันการทำงานอาจถูกขยายเพิ่มเติม การประเมินในครั้งแรกจึงอาจล้าสมัยได้อย่างรวดเร็ว และระบบ AI อาจมีความสามารถมากกว่าขอบเขตที่ได้รับการตรวจสอบไว้แต่เดิม
ปัญหานี้มีความรุนแรงมากขึ้นในกลุ่มบริษัทระหว่างประเทศ การเปลี่ยนแปลงที่ดำเนินการจากส่วนกลางเพียงครั้งเดียวอาจส่งผลต่อบริษัทในเครือและเขตอำนาจศาลหลายแห่งพร้อมกัน ฟังก์ชันใหม่อาจทำให้ระบบถูกจัดประเภทใหม่เป็นระบบที่มีความเสี่ยงสูงตามกฎหมายของบางประเทศ หรือก่อให้เกิดหน้าที่เพิ่มเติมด้านความโปร่งใส การขึ้นทะเบียน หรือการรายงานในประเทศอื่น
สถานการณ์ดังกล่าวจำเป็นต้องอาศัยกระบวนการ Compliance รูปแบบใหม่ ระบบต้องมีขอบเขตการทำงานที่ชัดเจน เช่นเดียวกับการกำหนดนโยบายและข้อปฏิบัติสำหรับพนักงาน อย่างไรก็ตาม ฝ่าย Compliance ไม่สามารถจัดทำนโยบายในรูปแบบไฟล์ PDF แล้วถือว่างานเสร็จสิ้นได้อีกต่อไป ข้อกำหนดต่าง ๆ ต้องถูกแปลงให้อยู่ในรูปแบบทางเทคนิคและฝังเข้าไปในระบบโดยตรง ผ่าน Automated Guardrails หรือแนวทางที่เรียกว่า Compliance as Code การติดตามตรวจสอบด้วยบุคคลเพียงอย่างเดียวไม่สามารถรับมือกับระดับความซับซ้อนและความเปลี่ยนแปลงเช่นนี้ได้อย่างเพียงพอ
มาตรการควบคุมทางเทคนิคสามารถนำมาใช้เพื่อปิดกั้นคำสั่งหรือข้อมูลนำเข้าที่ต้องห้าม ป้องกันการเข้าถึงข้อมูลลับ จำกัดธุรกรรม บังคับใช้วงเงินทางการเงิน หรือกำหนดให้ต้องได้รับอนุมัติจากบุคคลก่อนดำเนินการ
ชั้นฐานของกลุ่มบริษัทควรกำหนดมาตรการควบคุมเหล่านี้ให้เป็นมาตรฐานเดียวกันมากที่สุด ส่วนบริษัทในเครือแต่ละประเทศสามารถเพิ่มเติมมาตรการเฉพาะได้ หากกฎหมายภายในประเทศกำหนดข้อบังคับที่เข้มงวดกว่า
นอกจากนี้ ยังจำเป็นต้องมีการติดตามตรวจสอบอย่างต่อเนื่อง การปรับเปลี่ยนเล็กน้อยทุกครั้งไม่สามารถนำมาตรวจสอบด้วยบุคคลได้ทั้งหมด ระบบจึงควรสร้างการแจ้งเตือนโดยอัตโนมัติเมื่อพบความผิดปกติ การใช้งบประมาณเกินวงเงินPrompt ที่ถูกปิดกั้น หรือการเข้าถึงระบบในลักษณะที่ผิดปกติ
หากไม่มีการติดตามเชิงรุกทั้งในระดับโครงสร้างของระบบและมาตรการ Guardrails บริษัทอาจค่อย ๆ เบี่ยงเบนออกจากข้อกำหนดทางกฎหมายโดยไม่รู้ตัว
บทสรุป: การติดตามเชิงรุกในฐานะความได้เปรียบเชิงกลยุทธ์
การใช้งาน AI อย่างถูกต้องตามกฎหมายและสามารถขยายไปใช้ในระดับระหว่างประเทศได้ ไม่ใช่โครงการที่ดำเนินการเพียงครั้งเดียวแล้วสิ้นสุด แต่เป็นผลลัพธ์ของกระบวนการที่มีโครงสร้างและดำเนินไปอย่างต่อเนื่อง กระบวนการดังกล่าวต้องตั้งอยู่บนรากฐานของการกำกับดูแลซอฟต์แวร์ ข้อมูล และ IT Compliance ที่มีอยู่เดิม และเพิ่มเติมชั้นการประเมินที่ออกแบบมาเฉพาะสำหรับ AI
EU AI Act สามารถใช้เป็นกรอบอ้างอิงได้ แต่เมื่อประเทศต่าง ๆ เริ่มออกกฎระเบียบของตนเองมากขึ้น การยึดถือกรอบกฎหมายเพียงฉบับเดียวจึงไม่เพียงพอ บริษัทจำเป็นต้องมีระบบกำกับดูแล AI ในระดับกลุ่มบริษัทที่ทำหน้าที่เป็นชั้นพื้นฐานที่มั่นคง และสามารถเพิ่มเติมข้อกำหนดเฉพาะของแต่ละประเทศเข้าไปได้อย่างเป็นระบบ
ปัจจัยสำคัญอยู่ที่ความสามารถในการบริหารจัดการลักษณะที่เปลี่ยนแปลงตลอดเวลาของซอฟต์แวร์ AI บริษัทต้องเปลี่ยนจากแนวคิดแบบโครงการที่คงที่ ไปสู่กระบวนการติดตามและกำกับดูแลแบบพลวัต ด้วยแนวทางดังกล่าว บริษัทจะสามารถสร้างระบบ AI ที่มีความมั่นคงและน่าเชื่อถือ ปรับตัวต่อกฎระเบียบใหม่ของแต่ละประเทศได้อย่างมีประสิทธิภาพมากขึ้น และเปลี่ยนภาระในการปฏิบัติตามกฎหมายให้กลายเป็นความได้เปรียบเชิงกลยุทธ์ในการแข่งขัน